Indice dei Contenuti
Architettura e ruolo degli intermediari
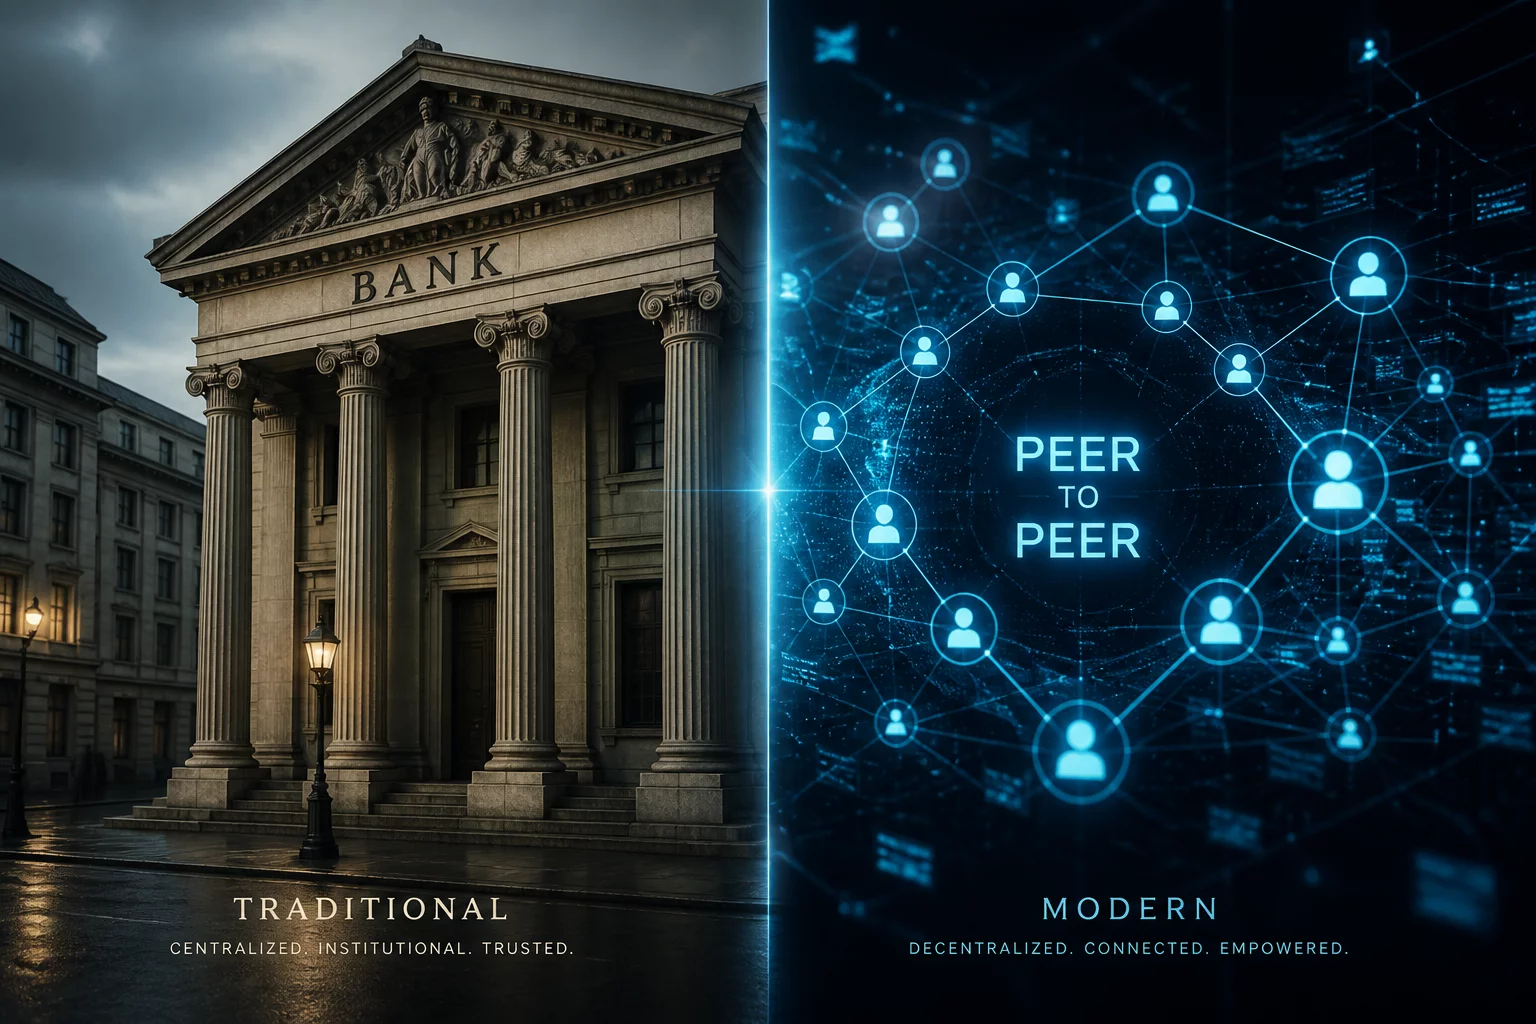
I sistemi finanziari e informativi tradizionali operano mediante un'infrastruttura rigorosamente centralizzata. In tale configurazione, istituti bancari, stanze di compensazione e server aziendali mantengono il monopolio sulla gestione dei registri contabili. Ogni operazione deve essere approvata, verificata e registrata dall'autorità centrale, la quale funge da garante fiduciario per tutte le parti coinvolte nel processo.
Nelle reti peer-to-peer (P2P), al contrario, la convalida si distribuisce su una molteplicità di nodi indipendenti connessi tra loro. Non esiste un singolo centro di controllo: le transazioni avvengono direttamente tra mittente e destinatario seguendo regole matematiche e crittografiche prefissate. Questo cambio di paradigma elimina la necessità di accordare una fiducia incondizionata a una singola entità, sostituendola con un protocollo pubblico e verificabile.
La vera differenza tra i circuiti bancari convenzionali e le reti P2P risiede nell'allocazione della fiducia: si passa da un'istituzione chiusa a un sistema trasparente e governato da codice algoritmico.
Matrice comparativa: parametri operativi a confronto
Per valutare con precisione la portata tecnica di entrambi i modelli, è indispensabile esaminare le differenze pratiche relative a orari, commissioni, custodia e trasparenza delle regole d'accesso.
Parametri Fondamentali a Confronto
| Parametro Strutturale | Analisi Comparativa (Tradizionale vs P2P) |
|---|---|
| Livello di Intermediazione | Centralizzato con terze parti garanti vs Diretto tra nodi paritari senza intermediari |
| Disponibilità Operativa | Condizionata da orari bancari e giorni feriali vs Continua 24 ore su 24, 7 giorni su 7 |
| Custodia del Capitale | Delegata integralmente all'istituto vs Possibilità di autocustodia diretta mediante chiavi private |
| Accessibilità delle Regole | Termini proprietari definiti dagli istituti vs Protocolli open source liberamente consultabili |
Resilienza sistemica e gestione dei punti di vulnerabilità
L'approccio centralizzato presenta strutturalmente il limite del punto singolo di fallimento (Single Point of Failure). Qualora il server centrale o il centro di calcolo di un operatore tradizionale subisca un guasto o un attacco informatico, l'intero servizio per milioni di utenti può risultare inaccessibile. La rete P2P affronta questo problema attraverso la ridondanza geografica e tecnica dei nodi.
- Resilienza della rete: La disconnessione o il malfunzionamento di singoli nodi non altera la stabilità e la continuità del registro complessivo.
- Immutabilità del registro: I dati confermati dalla rete distribuita non possono essere retroattivamente alterati o cancellati arbitrariamente da una singola parte.
- Responsabilità dell'utente: L'assenza di intermediari centralizzati richiede una gestione attenta e personale dei propri strumenti di sicurezza e delle credenziali private.